Sitenizde özgün yazıların sayısı arttıkça siteniz tanınmaya , ziyaret çekmeye başladıkça bu ziyaretçilerin birkaçıda sitenizden yazı aşıracak kişilerdir. Sitenizdeki yazıları varsa resmiyle beraber kopyalarak sitesine koyacaktır.
Sitemin yazısını aldın, kaynakta göstermedin peki resmi alıyorsun bari onu kendi hostuna yüklese dersiniz ama yapmazlar 🙂 Yüzsüzlük ya bide sizin hostunuzun bandwithini kullanır size ayrı bir yük teşkil eder. İşte bende bugünlerde bunlardan yakındığım için öncelikle sitedeki yazının kopya olduğunu , resmin alıntı olduğunu göstermek için watermark yani resimlere bana ait olduğunu gösteren logolar koydum. Fakat sonra baktığımda hiç hoş gözükmedi resimler. Çünkü aynı şekilde benim sitemde de çıkıyordu. Bunun üzerine araştırma yaptım ve hotlink adında bir şeyin olduğunu duydum.
Hotlink yardımıyla sitenizden resim alan kişiler, resmi direk szin adresten sitesine koyduğunda hotlink devreye giriyor ve sizin orada kopya içerik olduğunu göstermek istediğiniz resim ortaya çıkıyor. Hem o site yaptığı ayıbı anlıyor ( anlayışlı birisiyse ) hem de oraya ziyarete gelenler bunu farkedip sizin sitenize gelme şansı artıyor.
İşte bu yöntemi denememden daha 5 dakika geçmeden bir sitede hotlink devreye giröiş bile 🙂 Eğer sizlerde bu tarz şeyden sıkıntı yaşıyorsanız şimdi size nasıl yapılacağını göstereceğim.
1- Öncelikle sitenizin ana dizininde .htaccess adlı dosyayı bilgisayarınıza indirin. Yoksa eğer uzantısı .htaccess adlı bir dosya yaratın.
2- İnen dosyanın yedeğini alınız.
3- İnen dosyayı notepad ya da benzer programla açıp uygun yere alttaki kodu yapıştırınız.
# BEGIN Hotlink Koruması

RewriteEngine on
RewriteCond %{REQUEST_URI} ^/dosyalar/resimler
# Hotlink resimlerinin olduğu dizini korumak içindir. Sonsuz döngüden uzak tutmak amaçlıdır.
RewriteRule ^.*$ - [L]

RewriteCond %{HTTP_REFERER} !^$
RewriteCond %{HTTP_REFERER} !^https://(.+\.)?aorhan\.com [NC]
RewriteCond %{HTTP_REFERER} !^https://(.+\.)?facebook\.com [NC]
RewriteCond %{HTTP_REFERER} !^https://(.+\.)?friendfeed\.com [NC]
RewriteCond %{HTTP_REFERER} !^https://(.+\.)?twitter\.com [NC]
RewriteCond %{HTTP_REFERER} !^https://(.+\.)?feedburner\.com [NC]
RewriteCond %{HTTP_REFERER} !^https://(.+\.)?facebook\.com [NC]
RewriteCond %{HTTP_REFERER} !^https://(.+\.)?google\.com [NC]
RewriteCond %{HTTP_REFERER} !^https://(.+\.)?google\.com\.tr [NC]
# Yukarıdaki sitelerden biri referans olarak gelirse engelleme mekanizması çalışmaz. Kendi sitemizi
# bu alana eklemek ÖNEMLİDİR! Yoksa kendi sitemize de hırsız muamelesi uygularız.
# Facebook ve Google tarzı sitelerde de ön izlemelerin çalışması için yine mekanizmayı çalıştırmamak iyidir.

RewriteRule .*\.(jpg|jpeg|gif|png|bmp|JPG|JPEG|GIF|PNG|BMP)$ https://www.siteniz.com/dosyalar/resimler/hotlink.$1 [L]
# Her formatı ayrı ayrı ele almak gerekir.

# END Hotlink Koruması
4- Burada
RewriteCond %{REQUEST_URI} ^/dosyalar/resimleradlı kısım resim bulunan yer. Burasını kendi hostunuzda yarattığınız kalsörün adresini yazacaksınız.
Örneğin; üstteki kod www.siteniz.com/dosyalar/resimler şeklini ifade eder. Burada iç içe iki klasör olduğu için bu şekilde yazılmıştır.
5- Sitenizi de hırsız olarak görmemesi için sitenizi izinli siteler arasına eklemelisiniz.
RewriteCond %{HTTP_REFERER} !^https://(.+\.)?aorhan\.com [NC]Burada aorhan.com resimleri yayınlamakta iizn verilmiş siteler arasındadır. Benim eklediğim kod da facebook, google, twitter, friendfeed’ de paylaşımlarım olduğu için ve resimler gözüktüğü için ekleme yaptım. Eğer sizde bu tarz paylaşım yapıyorsanız bu kısımları ellemeyin. Sadece “aorhan\.com” yazan yere “siteniz\.com” şeklinde değiştirin. Ters slasha dikkat edin yoksa çalışmaz.
6- Sıra geldi kopya resim yerine çıkacak resmin adresine. Burada en başta belirttiğiniz resmin yolunu belirteceğiz. Resmin adını ben hotlink yaptım. Sizde o şekilde belirttiğiniz klasöre atınız.
RewriteRule .*\.(jpg|jpeg|gif|png|bmp|JPG|JPEG|GIF|PNG|BMP)$ https://www.siteniz.com/dosyalar/resimler/hotlink.$1 [L]NOT: Resmi jpeg,jpg,png,gif uzantılarında kaydedin. Ayrıca bunları JPEG,JPG,PNG,GIF şeklinde büyük harf olarak ekleyin. Yani elinizde 8 adet görsel olsun.
Tüm bu görseli hostunuza yükledikten sonra, artık sitenizdeki resimleri sizin adresten kullanamayacaktır.
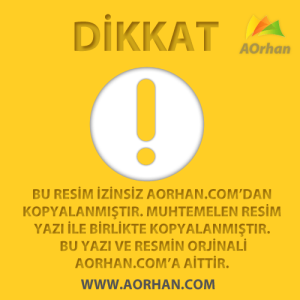
Benim kopyacılara yönelik resmim ise şöyle;
Kaynak: https://www.ubenzer.com/bant-genisligi-hirsizlarina-hotlink-korumasi/
25 Yorum
Dostum ellerine sağlık, çok işime yaradı. :)
mrblar çok yararlı bikonu bi kaç sorum olacak.
Wp gün ay yıl olarak klasörlere ayıroyor.
/wp-content/uploads/2010/11 20100 ve 11. ay klasörü değişken.
Biz .htaccess içine /wp-content/uploads/ yolunu yazsak sadece hata yapmış olurmuyuz?
.htaccess hakkında çok bilgim yok yani şimdi sunu yap bunu yap dersem yanlıs bılgı vermıs olurum. Ama vaktım olunca bır arastırayım
Hocam bilgi için teşekkürler. Ancak önemli bi noktayı atlamışınız sanırım. ''.htaccess'' dosyasını ana dizine değil wordpress resimlerinin olduğu dizine atmamız gerekiyor. örneğin: wordpress için ''/wp-content/uploads/'' kendi oluşturduğumuz hotlink resimlerini de kesinlikle bu '' /wp-content/uploads/'' klasörüne koymamamız gerekiyor mesela ana dizine koyabiliriz. örneğin: ''hotlink'' adında bir kalsör oluşturup bubun içine atabiliriz, hotlink resimlerini.
Pardon hocam ''RewriteCond %{REQUEST_URI} ^/dosyalar/resimler'' bu kod benim dediğimi otamatik yapıyormuş. İsterseniz yayınlamayın yorumumu. =)
Kendi yanıtını kendin vermişsin :) O işlevi o komut yapıyor ;)
resimlerinin linki başka sitelerde yayınlanan arkadaşlar bw kullanımınıda azaltmış olacak.
bunu cpanel ilede yapabiliyoruz bildiğim kadarı ile.
Bilgim yok o konuda ama varsa güzelmiş :)
Sitemdeki resimi kendi sitesinde gösteren bir kişi otomatik olarak ana sayfama link verelbilir mi acaba ?
Bu tarz bir uygulama olsa güzel olur. Resmimi kullananlar olabilir. Fakat sitesine resmimi aldığında resime tıklanınca ana sayfama gelsinler. Bunu nasıl yaparız acaba ?
o oluyorda detaylı bilgim yok.
Merhabalar,
bahsettiğiniz şekilde uyguladım, subdomainlerde kurulu olan wordpress siteleri mevcut ve tüm siteler için tek bir images klasörü kullanıyorum hatta o da img.siteadi.com şeklinde ayarlı. Sistemi ayarladıktan sonra yabancı bir forumun test bölümünde bir konuda resim ekleyip denemek istedim. İlk başta resim göründü F5 yaptığımda resimi çekemedi. Oldu diye düşündüm fakat sarki.siteadi.com adresine geldiğimde kendi sitemin de engellendiğini gördüm :) garip olan hotlink resmi de çıkmıyor. Sadece resimi hosttan çekemiyor. htaccess yedeği vardı onu attım düzeldi şimdi ben de diğerleri de resimlerimi kullanabiliyoruz :) Acaba sorun nerede olabilir?
Sizin verdiğiniz kodda sorun var sanırım. Başka sitede yayınladığım resmi sadece boş olarak gösteriyor. Hazırladığım resmi göstermiyor ?
Son zamanlarda çok aradığım bir şeydi. Teşekkürler.
Rica ederiz.
Teşekkürler Orhan Abi Çok İyi Bir Paylaşım Olmuş.
Rica ederiz
urlsini alıp farklı kaydet yapar adam çalmak isterse öylede çalar :) tamindir.com harika bir şey yapmış resmi farklı bile kaydedemiyorsun o sistemi bir bulabilsek.v
'Yüzsüzlük ya bide sizin hostunuzun bandwithini kullanır size ayrı bir yük teşkil eder' Bu tip insanlarda mı var ? :D
Vay be. Bu yazıyı okuyalı bir hafta olmadı aynen bu başıma geldi. İnadına resimlerin url adresini değiştirdim :D
hocam benim ana dizin www.site.com/forum/ olarak kayıtlı ben dediklerinizi harfiyen yapıyorum ama benım sıtemde konuları değil de butonların yanında ki iconları çalınmıştır diye gösteriyor ./ sorun ne anlamış değilim bana bi yardım edermısınız ?
Adres doğru mu sonra formatlara bakmanız gerekir.
merhaba
hotlink konusunda bir blogger.com kullanıcısı olarak benim yapabileceğim bir şey yok mudur?
Araştıracağım.
Merhabalar, yukarıda Hasan isimli şahsın küfürlü yorumunu neden yayımlıyorsunuz ki? Şaşkınlık içerisindeyim ve sizi kendi vicdanınızla başbaşa bırakıyorum.
Selamlar.
Yorum 2013 yılında yayınlanmış ve sanırım farklı bir durum olmuş. Uyarınız işin teşekkür ederim inanın farketmemiştim. Hemen sildim